01产品速览
- 产品层级
- L1 · 基座与连接
- 部署形态
- SaaS + 私有化(私有化优先)
- 接入规模
- 40+ 大模型 / 40+ 渠道适配器
- 接口标准
- OpenAI 兼容
/v1 - 计费方式
- Token / 倍率 / 会话计费
- 支付通道
- Stripe + 易支付
02产品定位
企业 AI 基础设施的「接入底座」——把“模型多、接口杂、账单乱、隐患多”的碎片化难题,收敛为“一套接口、一套计费、一套治理”的企业级 AI 网关。
统一模型接入与成本治理的企业级 AI API 网关:40+ 大模型一处接入、统一调度、统一结算。
不绑定任何单一模型厂商;也不是简单反向代理——内置计量计费、鉴权安全、渠道运营与用量分析。
产品线的连接底座(L1),为 Knowledge、Studio 与行业 Agent 提供统一的模型与算力供给。
03产品概述
随着大模型生态日益丰富,企业面临“模型多、接口杂、账单乱、安全隐患多”的碎片化难题。MAXLAKER AIHub 作为企业 AI 基础设施的接入底座,将 OpenAI、Claude、Gemini、DeepSeek、通义千问、文心一言、混元、Kimi、MiniMax、Midjourney 及视频生成模型等 40+ 第三方大模型服务收敛为一套 OpenAI 兼容的统一接口,企业只需一次接入,即可按需调度任何模型。
AIHub 提供自研计费体系(Token 计量 / 倍率计费 / 会话计费),支持充值、订阅与兑换码,支付通道覆盖 Stripe 与易支付;同时内置 API Key 鉴权、OAuth、WebAuthn、TOTP 两步验证,以及 SSRF/CSRF 防护、熔断与限流等安全治理能力,具体上线前可结合企业安全要求完成配置与评估。
产品以私有化部署为优先形态:Go 单二进制内嵌前端,Docker Compose 一键部署(需 MySQL 8 + Redis),也支持 systemd 裸机部署与离线镜像导入。同时提供托管实例与 SaaS 化 Token 服务形态,按需开通即可使用。
04核心价值
降本增效
一次接入覆盖全部模型,研发无需逐家对接、逐家结算,集成与维护成本大幅下降。
成本透明
Token 计量、倍率与分档计费、配额与对账,模型开销可视、可管、可控。
安全合规
API Key / OAuth / TOTP 多层鉴权,SSRF/CSRF 防护与熔断限流;支持 Docker 一键私有化部署,便于企业按自身环境规划网关的部署与运维方式。
业务赋能
渠道分级分发、用量看板与性能指标,支持 Token 集采、部门核算与下游客户运营。
05核心能力
| 能力 | 说明 |
|---|---|
| 多模型统一接入 | 统一接入 40+ 大模型服务,40+ 上游渠道适配器,统一 OpenAI 兼容 /v1/chat/completions 接口,智能路由与健康检查 |
| 统一计量计费 | Token 计量(输入/输出/缓存)、倍率与分档计费、预扣费;充值(Stripe/易支付)、订阅、兑换码、钱包余额 |
| 鉴权与安全 | API Key 管理、OAuth、WebAuthn、TOTP 两步验证;SSRF/CSRF 防护、熔断、限流、安全响应头 |
| 渠道管理 | 上游渠道增删、分组、倍率设置、连通性测试与健康状态监控 |
| 用量与配额 | 使用日志、任务日志、用量看板与性能指标(TTFT / 延迟 / TPS / 成功率),按组织 / 部门 / 分组拆分用量与成本 |
| 管理后台 | 站点品牌、身份验证、计费支付、模型路由、安全限制、运维设置;组织 / 部门分层管理;控制台支持 6 种语言 |
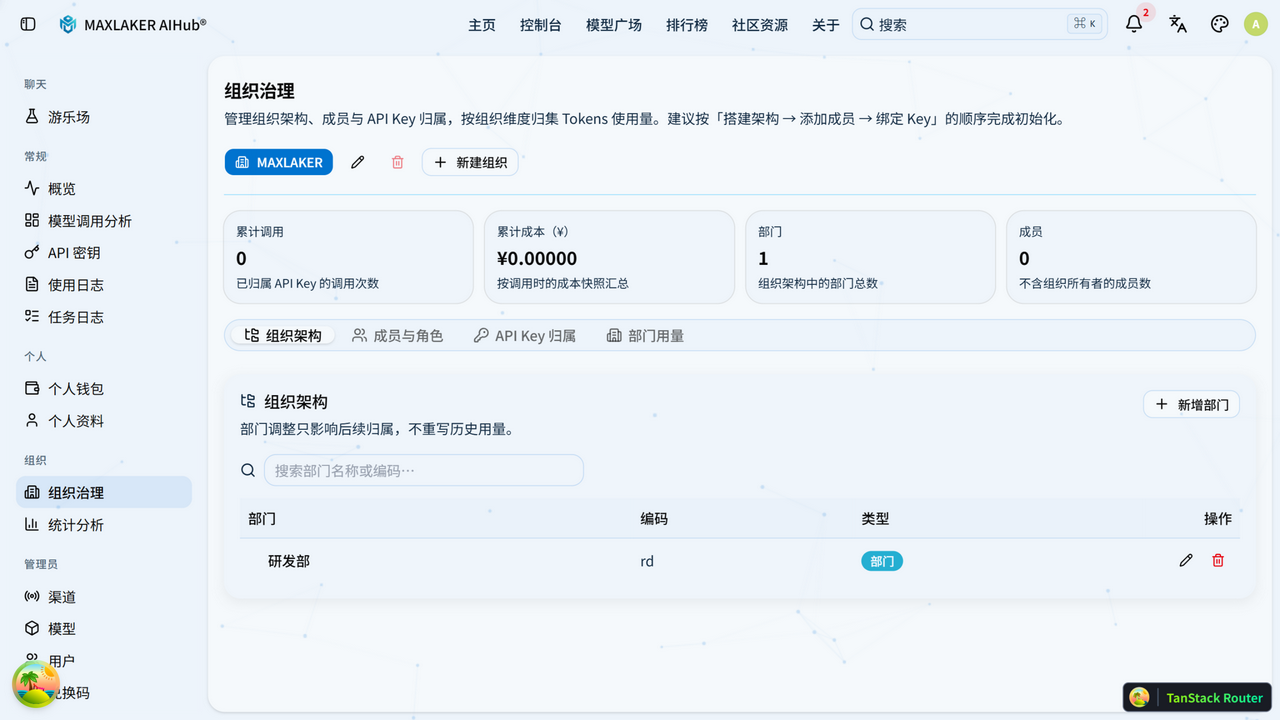
| 组织与部门治理 | 组织 → 部门多级架构,owner / 管理员 / 部门管理员 / 审计员 / 成员五类角色;API Key 按组织单元绑定、可挂起;Token 用量与成本按组织 / 部门归集计量 |
| 调试与协作 | 在线 Playground、多模型 Chat、会话分享(chat2link)、公开定价页、模型对比与排行榜 |
06独特优势
- 私有化优先:Go 单二进制内嵌前端,Docker Compose 一键部署,支持 systemd 裸机与离线镜像导入,便于企业按自身环境规划网关部署与运维方式;
- 接口标准:OpenAI 兼容
/v1接口,现成 AI 客户端与开发框架通常无需修改调用格式即可配置使用; - 计费自研:Token / 倍率 / 会话计费 + 充值(Stripe / 易支付)+ 订阅与兑换码,兼顾内部核算与对外经营;
- 安全加固:SSRF / CSRF 防护、熔断、限流、安全响应头与多因子登录保护,为企业安全治理提供基础能力;
- 渠道生态:40+ 上游渠道适配器、智能路由与健康检查,故障渠道自动规避、低成本模型灵活分流;
- 企业治理:组织 → 部门多级架构、五类角色、API Key 按组织单元绑定与挂起,用量成本按组织 / 部门 / 分组归集,满足多部门独立核算与审计需求;
- 可视可控:TTFT / 延迟 / TPS / 成功率等性能指标,配合使用日志与任务日志,全链路可观测。
07模型生态(部分)
08面向客群
为内部应用统一供给模型能力,一套接口覆盖全部模型需求,降低多供应商管理成本。
以 OpenAI 兼容接口集成多模型,免去逐家适配与结算,专注业务创新。
统一计量计费、配额与对账,把模型开销纳入预算管理,杜绝“账单失控”。
Token 集采 + 渠道分发,向子公司、部门或下游客户分发模型额度并计量和结算。
金融、政企、制造等场景可根据自身环境评估私有化部署、离线运行与模型渠道管理方式。
09适用场景
- 企业统一模型接入:研发团队用一套接口访问全部大模型,无需逐家对接、逐家结算;
- 应用开发与 API 集成:为内部应用、AI Agent、行业解决方案提供稳定的模型能力供给;
- Token 集采与渠道分发:集中采购模型额度,通过渠道管理向部门、子公司或下游客户分发并计量和结算;
- 多供应商容灾与成本优化:健康检查与智能路由自动规避故障渠道,倍率设置引导流量向高性价比模型分流;
- 模型评测与选型:内置 Playground、模型对比与排行榜,同一问题多模型并跑,优中选优后再固化到生产。
10部署形态
| 形态 | 说明 |
|---|---|
| Docker Compose 一键部署 | 网关 + MySQL 8 + Redis,单条命令启动,推荐方式 |
| systemd 裸机部署 | 适用于已有服务器运维体系的企业,附部署脚本与开机自启 |
| 离线部署 | docker save / load 导入镜像,内网 npm 源构建前端,适配无外网环境 |
| 托管实例 | 即开即用,适合快速验证与中小团队 |
11快速接入(4 步)
- 部署:按 Docker Compose 指引完成部署,访问控制台并初始化管理员账号;
- 配置渠道:在控制台录入上游模型渠道(API Key、分组、倍率),测试连通性;
- 创建令牌:为应用生成 API Key,并设置额度与配额;
- 调用:将客户端 Base URL 指向网关
/v1(OpenAI 兼容),携带 API Key 即可调用,现成 AI 客户端可直接配置使用。
12直连模型厂商 vs 通过 AIHub
为什么企业 AI 接入需要统一网关:对比两种接入方式的真实差异。
| 对比维度 | 直接对接厂商 | 通过 MAXLAKER AIHub |
|---|---|---|
| 模型接入 | 逐家申请账号、对接接口,N 家厂商 N 套代码 | 一套 OpenAI 兼容接口,40+ 模型即接即用 |
| 计费与成本 | 各家独立账单、口径不一,成本无法聚合 | 统一 Token/倍率/会话计费,三级额度与对账 |
| 安全合规 | 密钥散落、数据出境风险,管控靠各家自觉 | 全链路 TLS、内容审核 |
| 企业治理 | 无组织/部门维度,用量成本难以归集 | 组织→部门多级架构,API Key 按单元绑定,用量按部门归集 |
| 可观测性 | 无统一日志与指标,问题难定位 | TTFT/延迟/TPS/成功率 + 全链路日志 |
13常见问题
MAXLAKER AIHub 是什么?
它是企业私有化 AI API 网关:统一接入 40+ 第三方大模型服务,统一计量计费、鉴权与渠道管理,一套接口用遍主流模型。
支持哪些大模型?
统一接入 40+ 国内外大模型,包括 OpenAI、Claude、Gemini、DeepSeek、通义、文心、混元、Midjourney 及视频生成模型等,并可持续扩展。
Token 如何计费?
按 Token 计量(输入/输出/缓存)、倍率计费,支持充值(Stripe/易支付)、订阅与兑换码;提供企业级对账、配额管理,渠道可分级分发。
私有化部署有什么要求?
支持 Docker Compose 一键部署、systemd 裸机部署与离线镜像导入;Go 单二进制内嵌前端,需 MySQL 8 + Redis。具体部署与运维方式可结合企业环境评估。
如何快速接入?
部署后通过控制台创建令牌(API Key),接口兼容 OpenAI 格式,替换地址即可接入;现成 AI 客户端可直接配置使用。
支持组织/部门级管理吗?
支持。内置组织治理模块:组织 → 部门多级架构,成员分 owner / 管理员 / 部门管理员 / 审计员 / 成员五类角色,API Key 可绑定到组织或部门(可挂起),Token 用量与成本按组织 / 部门 / 分组归集计量,满足多部门独立核算与审计需求。
安全能力有哪些?
API Key 鉴权、OAuth/WebAuthn/TOTP 登录保护,服务端 SSRF/CSRF 防护、熔断与限流,为企业安全治理提供基础能力;具体上线控制需结合企业环境评估。